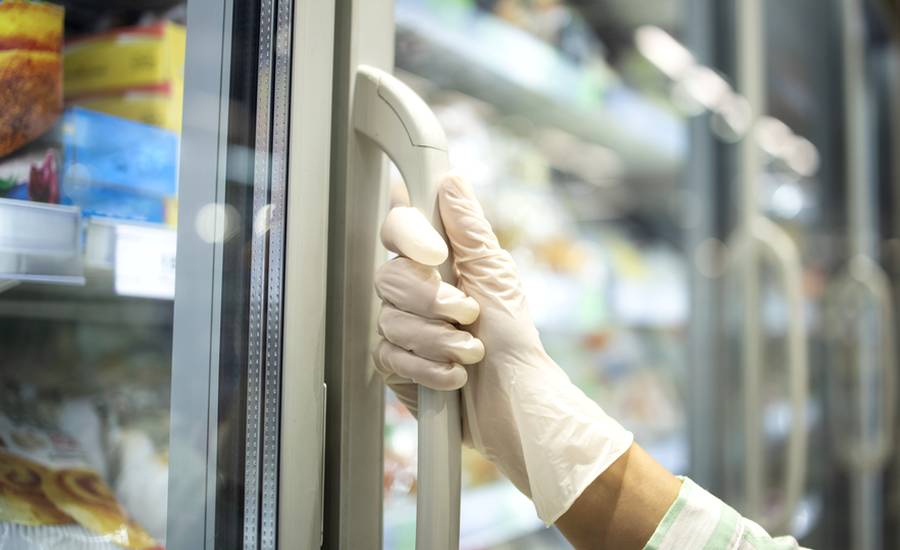
Tuny zkažených potravin a milionové škody způsobil supermarketům ve Francii nedávný kybernetický útok na jejich chladicí zařízení. Hackeři se dostali do softwaru na regulaci teploty a v chladničkách nastavili teplotu až na +50 °C.
Teplotu navíc upravili hackeři v nočních hodinách. Chladničky a mrazničky tak podle zástupců stovek zasažených supermarketů potraviny „ohřívaly“ minimálně šest hodin. Útok zasáhl potravinové obchody největších řetězců ve Francii – Intermaché, Carrefour, Monoprix a E.Leclerc.
Prodejny „přijaly veškerá nezbytná opatření k odstranění produktů z těchto jednotek“, napsala ve svém prohlášení k útoku pro britský server BBC skupina Mousquetaires. Ta vlastní síť prodejen s potravinami Intermarché.
Společnost dále potvrdila, že se její ledničky v době útoku zahřály na šest hodin na 50 °C. Veškeré zasažené potraviny obchodník zlikvidoval. Společnost dále popsala, že manažeři postižených supermarketů hned při vstupu do provozu v ranních hodinách pocítili „vlnu horkého vzduchu z mrazáků a chladniček. Na některých místech dokonce došlo k menším požárům“, píše BBC.
Lidé zneužívají chytré brýle. V Německu už řeší jejich regulaci
Mluvčí prodejen Intermarché uvedl, že útok zasáhl asi 180 jejich prodejen. Dalších zhruba sto prodejen odpojili její IT specialisté od internetu, aby předešli podobným scénářům.
Black Hat neboli zlí hackeři vznikají i v AI
Na riziko nekontrolovaného ovládání třeba i běžných spotřebičů v domácnostech, nikoli přímo živými hackery, ale systémy umělé inteligence [AI] upozornili nedávno zástupci americké společnosti Anthropic vyvíjející právě systémy AI. Podle nich některé systémy AI velice rychle míří ke schopnosti samostatně se kopírovat, replikovat, a šířit mezi zařízeními připojenými k internetu. Tyto systémy tak samy o sobě nepotřebují datová centra, protože parazitují na výkonu zařízeních napojených na internet. A to může být právě lednička, pračka, telefon nebo automobil.
„Podle odborníků společnosti Anthropic menší modely AI již brzy samy dokáží vytvářet vlastní kopie a spouštět je na dalších zařízeních. Využijí k tomu bezpečnostní mezery u běžné elektroniky, například chytrých televizorů, domácích spotřebičů či dalších zařízení připojených k internetu. Jejich výpočetní výkon si vezmou pro vlastní provoz a své další šíření,“ vysvětlil nové online riziko analytik XTB Ondrej Greguš.
Znepokojující podle něj je, že i relativně pokročilé modely AI lze provozovat na sítích levných elektronických zařízení s omezeným výpočetním výkonem.
„Výzkumníci Anthropicu dokázali spustit model Gemma4-26B-A4B od společnosti Google na 15 levných Android TV boxech. Přitom každý z nich stál asi 55 dolarů. Přestože systém pracoval poměrně pomalu, experiment ukázal, že k provozu modelu AI není nezbytné využívat drahé grafické procesory v datových centrech,“ uvedl dále Greguš.
V riziku je všechno, co je napojené na internet
Výzkumníci Anthropicu považují za zásadní riziko takzvané „AI worms“. Jde o autonomní systémy AI, které se mezi elektronickými zařízeními rozšíří podobně jako počítačoví červi. Avšak na rozdíl od tradičního škodlivého softwaru tyto systémy využívají umělou inteligenci k přizpůsobování svého chování novým zařízením a bezpečnostním překážkám. A současně přeprogramují stávající zařízení ke svým potřebám.
Zatímco kyberútok řízený skutečnými hackery, lidmi, jako tomu bylo nedávno ve francouzských supermarketech, vyšetřuje policie a útočníci jsou za útok odpovědní a pokud se najdou, tak i souzení, tak u AI není zřejmé, kdo ponese odpovědnost za tyto útoky. A kdo zaplatí vzniklé škody. Takové útoky například skrze AI worms v domácnostech jsou přitom podle odborníků na AI otázkou několika měsíců.
„Další klíčový problém spočívá v tom, že jejich zastavení se ukazuje jako mimořádně náročné. Pokud by totiž model AI fungoval současně na tisících nezávislých zařízení, neexistovalo by jediné centrální místo, jehož vypnutím by bylo možné systém zastavit,“ upozorňuje na související problém Ondrej Greguš.
Investice do online zabezpečení
K rozsáhlému útoku na chladicí zařízení ve francouzských supermarketech se vyjádřil i dodavatel softwaru na regulaci teploty používaných v dotčených zařízeních a sice dánská firma Danfoss. Její software na dálkové ovládání teploty v chladničkách a mrazničkách využívají největší potravinové řetězce ve Francii. Společnost Danfoss uvedla, že zasažené chladicí jednotky byly starší modely bez průběžné aktualizace bezpečnostního softwaru. A to útočníkům umožnilo, jak tvrdí zástupci Danfoss, přeprogramovat software. Firma ve svém prohlášení dodala, že svým klientům „dlouhodobě doporučovala“, aby udržovali systémy aktuální.
„Spolehlivé chlazení je pro provoz našich zákazníků klíčové a my jsme i nadále odhodláni podporovat naše zákazníky. A pomáhat jim udržovat bezpečné a spolehlivé systémy, na které jsou zvyklí,“ uvedla firma.
Celkový rozsah útoku není jasný, ale čísla poskytnutá jednotlivými řetězci naznačují, že mohlo být zasaženo přibližně 400 prodejen z celkového počtu přibližně 15 000 ve Francii.
Lidé jsou osamělí. Aby nebyli, povídají si s chatboty a využívají AI
Carrefour uvedl, že hackeři napadli ledničky a mrazničky v 80 z jeho 6 000 prodejen, zatímco Monoprix vyčíslil zásah u 5 procent z jeho více než 400 prodejen. Veškeré potraviny z těchto zařízeních provozovatelé stáhli z prodeje.
Celkové škody odhadují supermarkety na miliony eur. Francouzští státní zástupci zahájili v souvislosti s incidentem vyšetřování kybernetické kriminality. Pařížská prokuratura jej označila za „rozsáhlý kybernetický útok postihující chladničky několika velkých maloobchodních řetězců s potravinami po celé Francii“.
Evropský komisař pro potraviny Christophe Hansen hovoří o útoku na potravinovou bezpečnost Evropy.
„Potravinová bezpečnost vyžaduje větší pozornost na všech úrovních. Zneužití potravin se stalo realitou,“ uvedl eurokomisař na síti X.
–VRN–